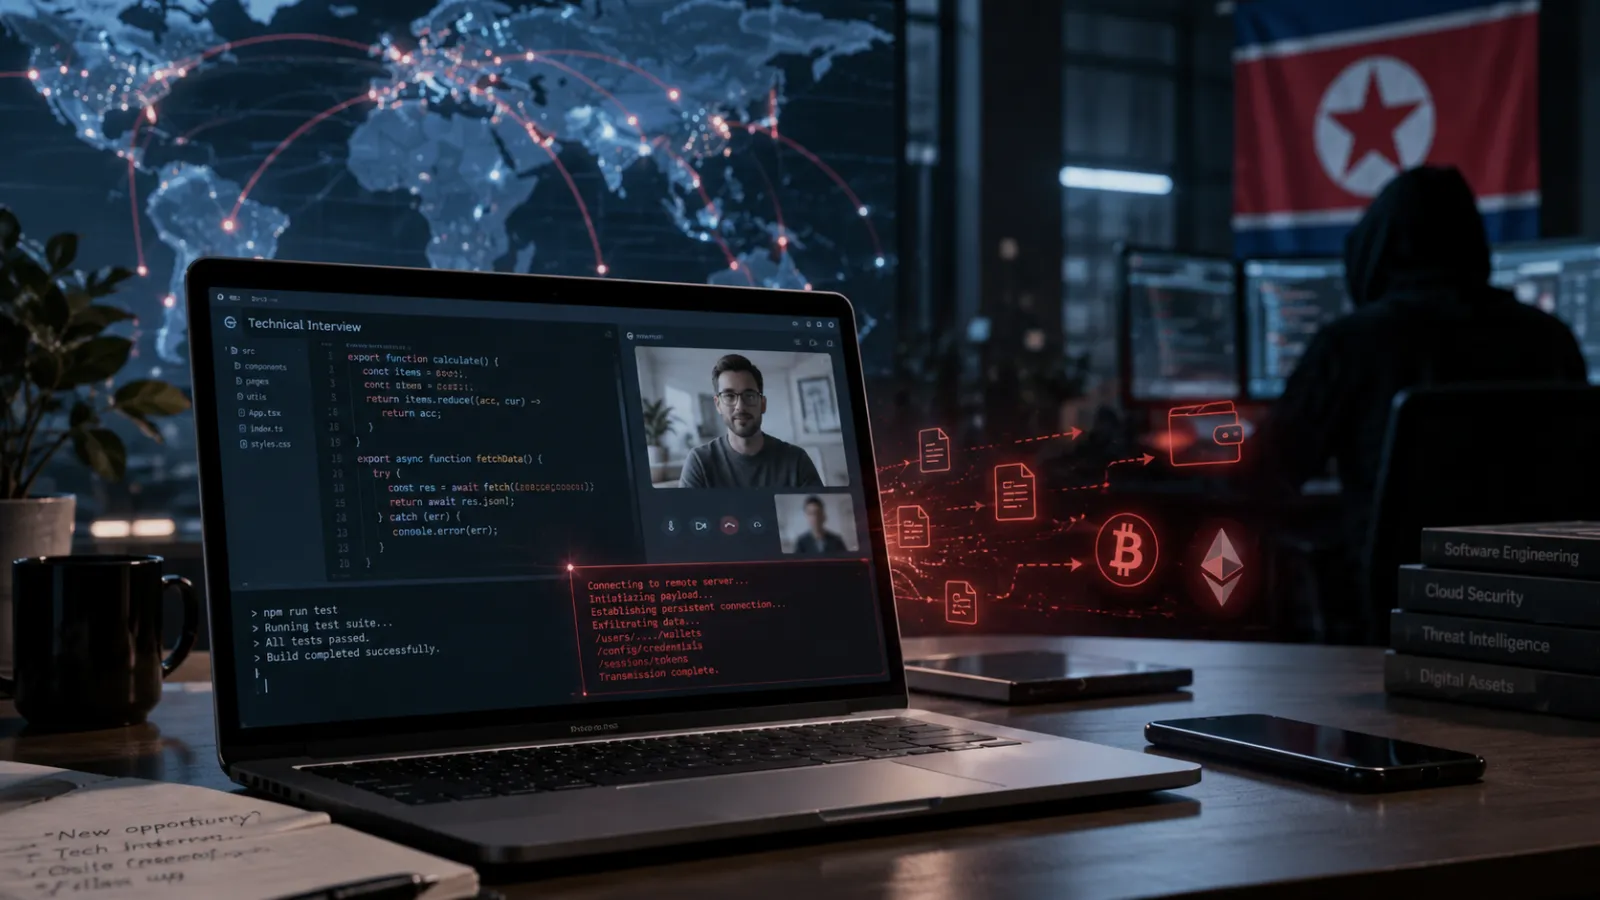
Kuzey Kore bağlantılı siber tehdit aktörlerinin yürüttüğü "Contagious Interview" adlı uzun soluklu siber saldırı kampanyasının küresel ölçekteki bilançosu açıklandı. Japonya, ABD, Avustralya ve Almanya siber güvenlik ile istihbarat kurumlarının yayımladığı ortak rapora göre, kampanya kapsamında 100'den fazla ülkede en az 30 bin cihaz ele geçirildi. Saldırganların bu süreçte 7 binden fazla kripto para cüzdanından kimlik bilgilerini veya fonları sızdırarak en az 10,71 milyon dolar değerinde kripto varlık çaldığı tahmin ediliyor.
Siber güvenlik topluluğu tarafından WaterPlum, DeceptiveDevelopment, DEV#POPPER ve Famous Chollima gibi farklı isimlerle de izlenen tehdit grubunun birincil hedefleri arasında bireysel web tasarımcıları, mühendisler ile kripto para, blokzinciri ve Web3 teknolojileri uzmanları yer alıyor. En az 2022 yılından beri aktif olduğu belirtilen kampanya, yazılım geliştiricileri ve bilgi teknolojileri profesyonellerini hedef alıyor. Saldırganlar, LinkedIn gibi sosyal medya platformlarında kendilerini işveren veya insan kaynakları uzmanı olarak tanıtarak kurbanlara cazip iş teklifleriyle yaklaşıyor.
Kod Testleriyle Başlayan Enfeksiyon Zinciri
Rapora göre, kurbanlarla ilk iletişim kurulup güven sağlandıktan sonra, tehdit aktörleri hedeflerinden bir iş değerlendirmesi veya kodlama testi tamamlamalarını istiyor. Bu testin çalıştırılmasıyla birlikte BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy ve StoatWaffle gibi çeşitli zararlı yazılım ailelerinin hedef sisteme kurulmasına yol açan çok aşamalı bir enfeksiyon zinciri tetikleniyor. Elde edilen arka kapı erişimi, daha sonra kalıcı sızma ve veri hırsızlığı sağlamak amacıyla uzaktan erişim truva atlarının (RAT) sisteme yüklenmesi için suistimal ediliyor.
Güvenlik kurumları, başarılı enfeksiyonların yalnızca anlık kimlik bilgisi hırsızlığıyla sınırlı kalmadığını; saldırganlara sızılan yazılımcıların çalıştığı kurumsal şirket ağlarına erişim, casusluk, fikri mülkiyet hırsızlığı ve ağ içinde yatayda hareket etme fırsatları sunduğunu belirtiyor. Ayrıca çalınan kimlik görsellerinin, Kuzey Koreli BT çalışanları tarafından yabancı para birimi kazanmak amacıyla kurbanların kimliğine bürünmek için kullanılabileceği uyarısı yapılıyor.
BT Çalışanı Şeması ve Laptop Çiftlikleri
Kampanyayı yürüten WaterPlum grubunun bazı üyelerinin, aynı zamanda kurumsal web sistemleri için tasarım ve geliştirme hizmetleri sunan sızma Kuzey Koreli BT çalışanları olarak faaliyet gösterdiği tespit edildi. Yapılan çalışmalar sonucunda, Japonya'da uzak cihaz yönetimi için siber saldırganlara aracılık eden bir laptop çiftliği tespit edilerek çökertildi. Tehdit grubunun, ABD ve Japonya'daki geliştiricilerle iletişim kurmak için çevrim içi sohbet platformlarını kullandığı, buralardaki çıkış noktalarını elde etmek için Astrill VPN ve Mullvad gibi VPN hizmetlerinden yararlandığı aktarıldı.
Discord Üzerinden Sahte İş İlanlarıyla Vekil Arayışı
Siber güvenlik firması Silent Push tarafından yayımlanan güncel bir analiz ise Kuzey Koreli BT çalışanlarının yaptırımları, coğrafi engelleri ve kimlik doğrulama (KYC) kontrollerini aşmak için yeni yöntemlere başvurduğunu gösteriyor. Tespit edilen siber şemada, siber saldırganların "Mouse Review" adlı bir Discord sunucusu üzerinden sahte iş ilanları yayımlayarak ABD, Avrupa Birliği ve Latin Amerika merkezli kişileri kendileri adına iş görüşmelerine girmeleri için vekil (proxy) olarak işe almaya çalıştığı belirlendi.
Yapay zeka destekli araçlarla oluşturulan sahte ilanlarda, vekil olarak işe alınan kişilere sadece iletişimi ve mülakatları yönetme görevi verilirken, arka plandaki tüm teknik işlerin siber saldırganlar tarafından yapılacağı vadediliyor. Canlı kodlama testleri sırasında saldırganların vekilin ekranına uzaktan erişerek kodlama görevlerini tamamlamayı teklif ettiği, bu iş birliği karşılığında vekillere 3 bin ila 5 bin dolar arasında ödeme veya gelirin yüzde 35'inin verilmesinin taahhüt edildiği raporlandı.